The New Era of Cyberattacks: la IA rompe el equilibrio de la ciberseguridad
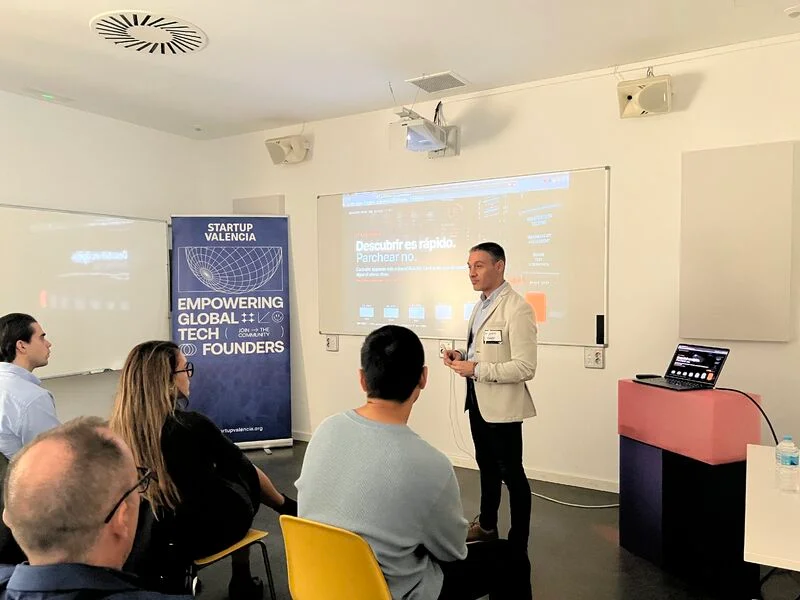
El 10 de noviembre de 2026 participé en Breaking Down the Matrix | Cyber Talent, un encuentro celebrado en La Harinera, en Valencia, para conectar a jóvenes talentos, emprendedores y profesionales del ecosistema tecnológico en torno a la ciberseguridad, la inteligencia artificial y el emprendimiento. La jornada estaba impulsada por la Generalitat Valenciana, a través de la Conselleria de Industria, Turismo, Innovación y Comercio, junto a Startup Valencia, VDS y NextTalent.
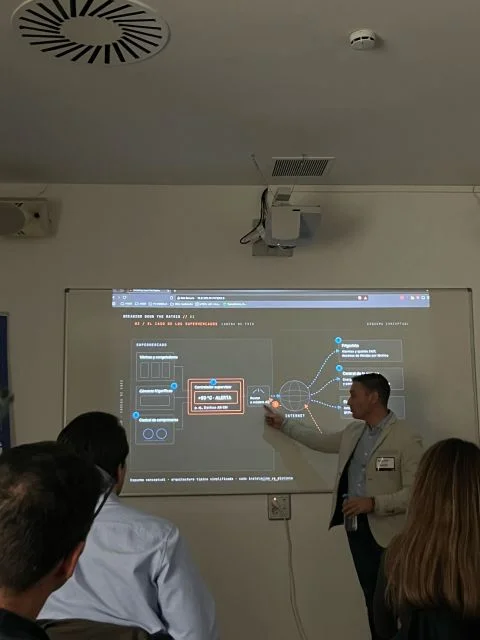
Tuve la oportunidad de abrir el programa con la ponencia «The New Era of Cyberattacks», en la que recorrí por qué el escenario de amenazas ha cambiado y qué papel está jugando la inteligencia artificial en ese cambio.
Un cambio de era
Vivimos un cambio de era. Los ciberataques se han disparado en los últimos tiempos, tanto en cantidad como en calidad. El número de incidentes registrados aumenta año tras año con cifras de dos dígitos: en España, un 24%, según datos del Instituto Nacional de Ciberseguridad (INCIBE).
No se trata solo de que haya más ataques. También ha cambiado la velocidad, la sofisticación y el coste de ejecutarlos. Y en ese salto, la inteligencia artificial ocupa un lugar central.
La IA ha roto el equilibrio
El legendario hacker Charlie Miller —exempleado de la Agencia Nacional de Inteligencia de Estados Unidos (NSA) y conocido, entre otras cosas, por ser el primero en hackear los iPhones o por lograr controlar en 2014 el sistema de frenos, aceleración y dirección de un Jeep Grand Cherokee— lo resumía así en la red social X:
«¿Podemos, por favor, dejar de hablar sobre cómo nos matará la IA y volver a fijarnos en todas las vulnerabilidades que está encontrando y a la velocidad a la que las encuentra?».
La IA ha roto el equilibrio. «Hemos entrado en una era en la que descubrir y explotar vulnerabilidades es mucho más rápido que solucionarlas», señala Olejnik. Según datos recogidos por el fondo Andreessen Horowitz, el tiempo promedio entre que se divulga una vulnerabilidad y se lanza un ataque para explotarla era de 63 días en 2018. En 2025, se ataca una semana antes de que se divulgue el fallo o bug.
«La IA puede ayudar a los atacantes a investigar objetivos, redactar mensajes convincentes, generar código y detectar vulnerabilidades en el software. Puede agilizar y abaratar algunas fases de una operación, lo que permite que un mismo actor intente más ataques. Es un cambio muy significativo, incluso aunque muchas de las técnicas de ataque ya sean conocidas», señala el experto en ciberseguridad Mikko Hyppönen.
Cabe esperar, además, que esta progresión no se detenga. «Lo que más me preocupa es que se automatice todo el proceso. El hecho de que un programa busque puntos débiles en otro programa cambia la economía de los ataques. A medida que el coste disminuye, cada vez hay más objetivos por los que merece la pena esforzarse», alerta Hyppönen.
Cuando el fallo tecnológico tiene consecuencias físicas
A este escenario se añade una situación geopolítica europea marcada por conflictos, operaciones híbridas, sabotajes e incidentes que afectan a infraestructuras esenciales. Los recientes ataques contra los sistemas de refrigeración de supermercados europeos son un ejemplo de cómo una vulnerabilidad tecnológica puede terminar teniendo consecuencias operativas, económicas y sobre la seguridad de las personas.
La ciberseguridad deja de ser un asunto exclusivamente digital. Un sistema comprometido puede detener una cadena de suministro, inutilizar un servicio esencial o poner en riesgo la seguridad física de quienes dependen de él.
Qué significa para las startups y el talento
En un ecosistema emprendedor, la seguridad compite con muchas otras prioridades. Precisamente por eso, el mensaje central de la ponencia fue que la seguridad no es un freno a la innovación, sino una condición para que lo que se construye sea útil y fiable.
Algunas claves que puse sobre la mesa:
- Seguridad desde el diseño, antes de que el producto llegue al mercado.
- Gestión del parcheo como proceso continuo, no como reacción puntual.
- Asumir que la intrusión puede ocurrir y preparar la detección, la respuesta y la continuidad.
- Verificar la cadena de suministro, cada vez más expuesta a través de proveedores y dependencias.
- Usar la IA también como herramienta defensiva, sin delegar en ella la responsabilidad de las decisiones.
La conclusión es que el nuevo escenario exige talento, criterio y capacidad de adaptación. Y ahí las nuevas generaciones tienen una oportunidad enorme: la ciberseguridad ya no es solo un nicho técnico, sino una disciplina que atraviesa producto, negocio, regulación y operaciones.
Galería